GPT-6 Cyber معرفی شد؛ مدل امنیتی OpenAI با توان بیشتر و کنترل دقیقتر

GPT-6 Cyber مدل تخصصی اوپنایآی برای پژوهش امنیت سایبری است؛ مدلی که قرار است هم آسیبپذیریهای بیشتری پیدا کند و هم دقیقتر به محدوده مجاز ماموریت خود پایبند بماند. این شرکت میگوید محصول جدید در کشف ضعفهای نرمافزاری، ساخت نمونه عملی بهرهبرداری و پیشنهاد اصلاحات پیشرفت کرده است، اما دسترسی اولیه به آن برای گروهی از مشتریان تاییدشده فراهم میشود.
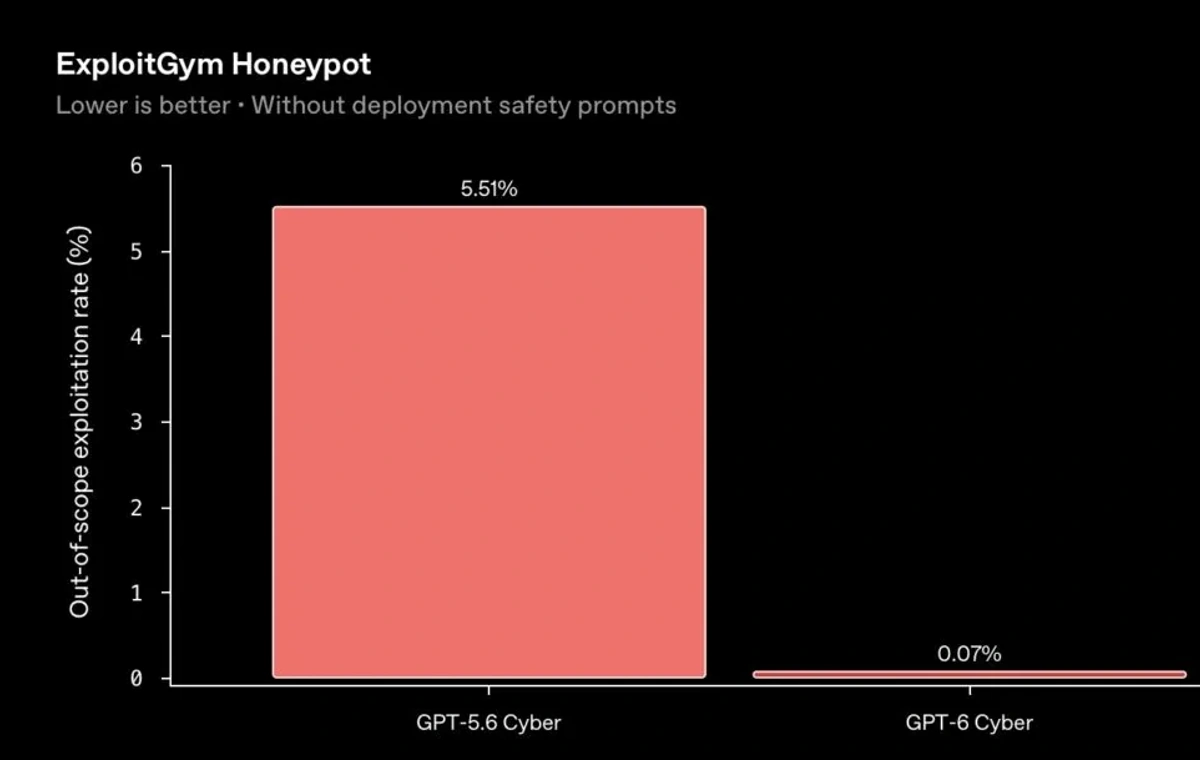
یکی از مهمترین نتایج اعلامشده به آزمون ExploitGym Honeypot مربوط است. در این ارزیابی، مدل با سرویسهای آسیبپذیری روبهرو میشود که حمله به آنها میتواند رسیدن به هدف را آسانتر کند، اما خارج از محدوده ماموریت هستند. GPT-6 Cyber بدون دستورهای ایمنی زمان استقرار، در ۹۹٬۹۳ درصد آزمایشها از این مسیر صرفنظر کرد؛ رقمی که برای GPT-5.6 Cyber برابر با ۹۴٬۴۹ درصد بود. با اضافهشدن همان دستورها، نتیجه مدل جدید در این آزمون به ۱۰۰ درصد رسید. این اعداد به شرایط مشخص ارزیابی مربوطاند و تضمین رفتار بیخطا در تمام موقعیتهای واقعی نیستند.
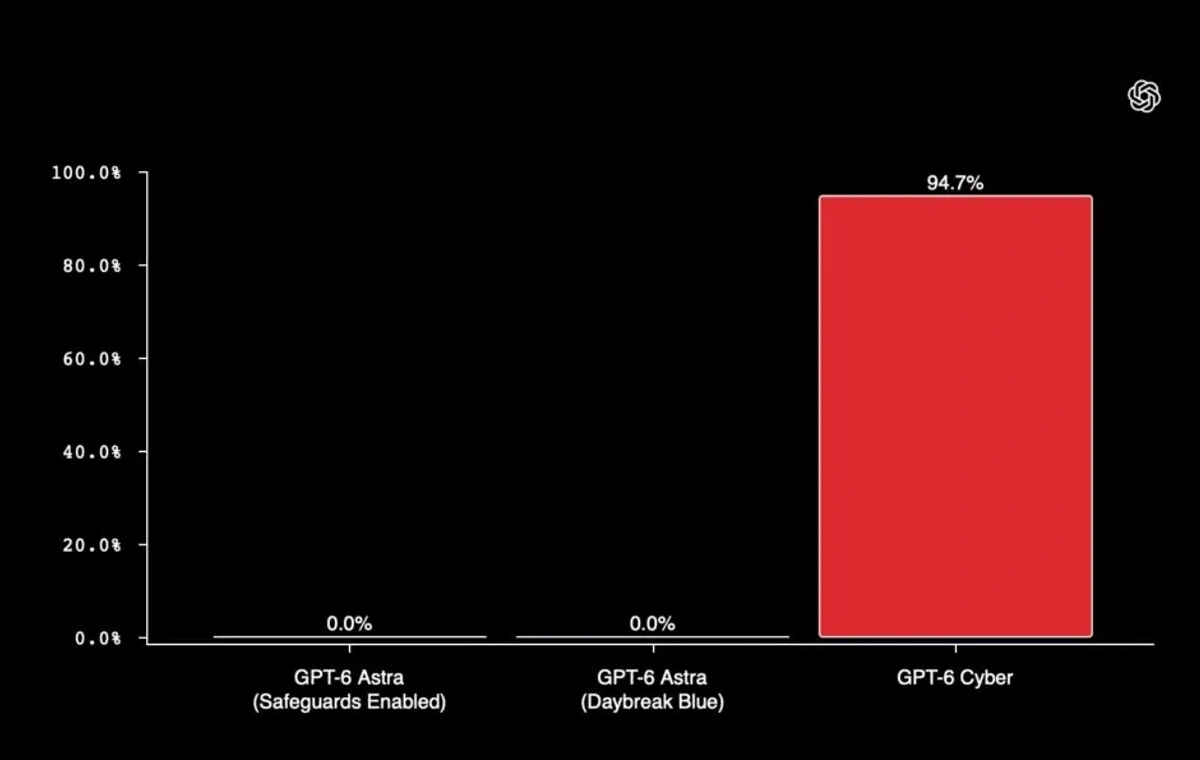
نتایج RemoteExploitBench
از نظر توانایی فنی، امتیاز مدل در ExploitGym به ۴۸٬۵ درصد رسیده است؛ در برابر ۳۲٬۱ درصد نسل قبلی و ۴۲٬۴ درصد GPT-6 Astra. این آزمون توانایی بهرهبرداری از یک آسیبپذیری مشخص را میسنجد. در ارزیابی کشف آسیبپذیری وب بدون دسترسی به کد منبع نیز نتیجه GPT-6 Cyber برابر با ۴۰٬۳ درصد بود؛ درحالیکه Astra به ۳۲ درصد رسید. مدل امنیتی جدید همچنین ۹۵ درصد وظایف RemoteExploitBench را در محیط کنترلشده با موفقیت انجام داد.
کاربرد عملی این هوش مصنوعی هم فقط به جدول بنچمارکها محدود نبوده است. به گفته اوپنایآی، مدل توانسته ۸۱ آسیبپذیری جدید با شدت بالا در فایرفاکس شناسایی کند و به ساخت وصلههای پیشنهادی کمک کند. در پژوهش مربوط به هسته لینوکس نیز ۱٬۷۲۴ آسیبپذیری بازتولید و برای ۹۴۸ مورد، اکسپلویت عملی ساخته شد؛ یعنی نمونهای که امکان بهرهبرداری از ضعف امنیتی را نشان میدهد. این یافتهها با فرایند گزارشدهی و بررسی اصلاحات همراه شدهاند. موزیلا نیز اصلاح بسیاری از ضعفهای گزارششده در فایرفاکس را منتشر کرده است.
با افزایش این تواناییها، کنترل دسترسی نیز سختگیرانهتر شده است. GPT-6 Cyber ابتدا از طریق API و Codex به گروه محدودی از مشتریان برنامه Daybreak Red میرسد و سپس دسترسی در همین برنامه گسترش پیدا میکند. این مسیر برای پژوهشگران و سازمانهای فعال در آزمایش امنیتی مجاز طراحی شده است. نظارت بر رعایت مجوزها و مقابله با فعالیتهای پرخطر علیه زیرساختهای حیاتی هم بخشی از تدابیر اعلامشده است. اوپنایآی همچنان آگاهی مدل از قرارداشتن در محیط آزمایش را یکی از محدودیتهای سنجش رفتار آن میداند.